杂谈
安全公司披露新型 macOS 恶意木马 CloudSyncD:伪装 Zoom 安装程序,诱导关闭 Gatekeeper
安全公司 Jamf Threat Labs 披露新型 macOS 恶意木马 **CloudSyncD** —— 伪装成 Zoom 安装程序,通过"安装说明"诱导用户手动关闭 Gatekeeper + 输入管理员密码。**密码不直接外发** —— 写入伪装成 Zoom 配置文件的文件,用不可见 Unicode 字符标记位置。每隔 8-16 秒查询新指令,支持下发可执行文件 / 压缩包。
一句话总结
安全公司 Jamf Threat Labs 披露新型 macOS 恶意木马 CloudSyncD —— ⭐ 伪装成 Zoom 安装程序,通过 ⭐ “安装说明”诱导用户手动关闭 Gatekeeper + 输入管理员密码。⭐ 密码不直接外发 —— 写入伪装成 Zoom 配置文件的文件,用不可见 Unicode 字符标记位置。每隔 8-16 秒查询新指令,支持下发可执行文件 / 压缩包。
关键信息
| 维度 | 详情 |
|---|---|
| 木马名 | CloudSyncD |
| 伪装 | ⭐ Zoom 会议软件的安装程序 |
| 披露公司 | Jamf Threat Labs |
| 披露时间 | 2026-10-02 |
| 传播渠道 | ⭐ 山寨网站 |
| 攻击面 | macOS 内置 Gatekeeper 安全机制 + 管理员密码 |
攻击链 ⭐
1. 山寨网站 → 钓鱼安装程序(伪装 Zoom)
2. 界面"异常点":背景图片列出"安装步骤"
3. 引导用户:系统设置 → 隐私与安全性 → 找到应用 →
   点"仍要打开(Open Anyway)"→ 输入 Mac 管理员密码
4. 安装程序弹出**伪造的授权窗口** → 再次输入管理员密码
5. CloudSyncD **验证密码**(错误则再次要求,直到正确)
6. 后门建立 → 每隔 8-16 秒查询服务器 → 下发新指令
密码处理(关键创新)⭐
“CloudSyncD 并不会直接将管理员密码发送给黑客。”
| 步骤 | 详情 |
|---|---|
| 存储 | 写入一个伪装成普通 Zoom 配置文件的文件 |
| 标记 | ⭐ 利用不可见的 Unicode 字符标记密码所在位置 |
| 读取 | 后门程序读取该密码 |
| 执行 | ⭐ 借助管理员权限在系统中运行 |
后门行为 ⭐
| 维度 | 详情 |
|---|---|
| 轮询频率 | 每隔 8-16 秒查询新指令 |
| 指令类型 1 | ⭐ 可执行文件(EXE / Mach-O) |
| 指令类型 2 | ⭐ 压缩文件 |
| 用途 | 为后续远程部署其他恶意工具提供条件 |
防范建议 ⭐
最简单的方式
“仅通过 App Store 下载应用。”
关键判断
“用户不应仅因为所谓’安装程序提示’就输入管理员密码。”
“大多数正常的 macOS 应用都不会要求用户输入密码,用户应在确认软件来源之前避免继续安装,以免被黑客乘虚而入。”
攻击手法分类
| 类别 | CloudSyncD 的特征 |
|---|---|
| 社会工程学 | ⭐ 伪装成熟软件 + “安装步骤”诱导 |
| 绕过 Gatekeeper | ⭐ 欺骗用户手动放行(非技术绕过) |
| 凭据窃取 | ⭐ 不直接外发(写入本地 → 用 Unicode 标记) |
| 驻留 / C2 | ⭐ 短轮询(8-16 秒) + 多类型载荷投递 |
配图
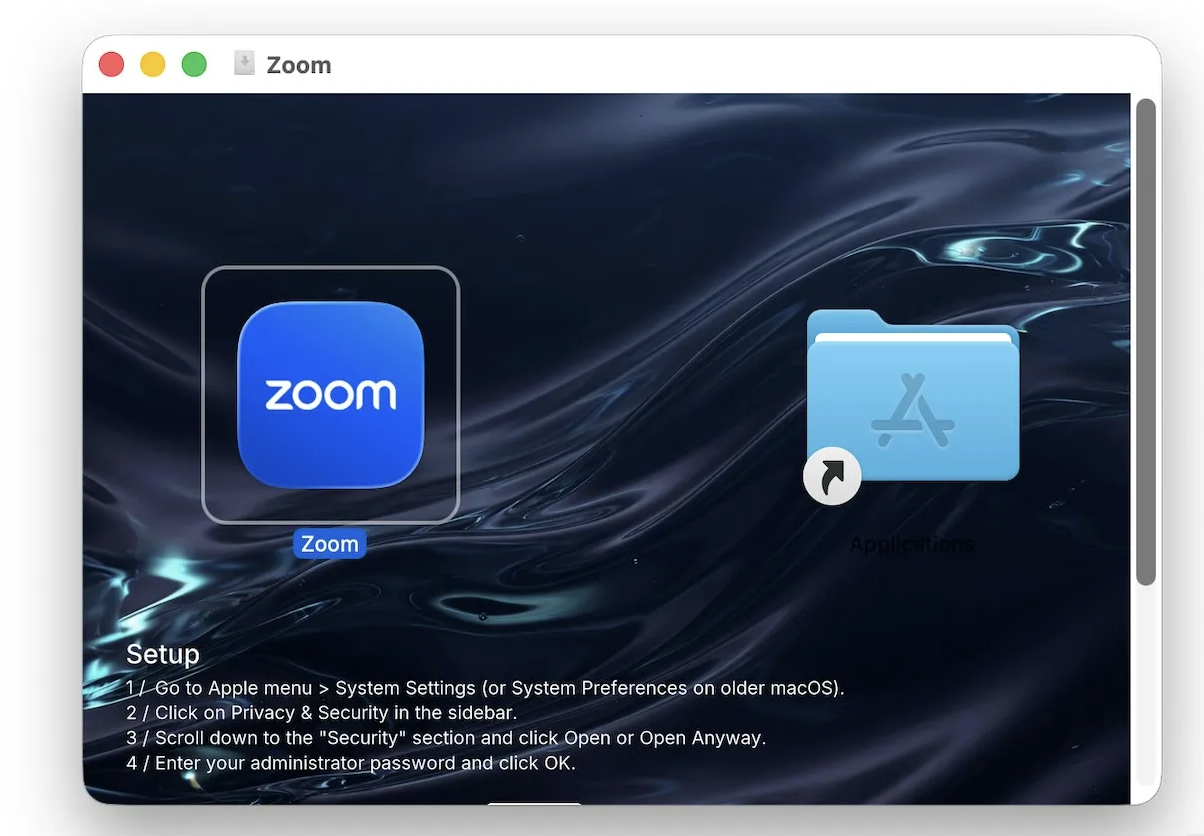
图 1:CloudSyncD 钓鱼安装程序界面(伪装 Zoom)—— IT 之家 · 2026-10-02
来源
- 网易新闻(IT 之家)· 原文
- Jamf Threat Labs 报告(2026-10)
- 相关:macOS Gatekeeper 安全机制